musl版OpenSSHで「*」のアカウントに長いパスワードが通る恐れ
記事によると、PAMを使わないmusl系Linux上のOpenSSHは、ハッシュ欄が「*」のアカウントで長いパスワードを受け入れる可能性がある。原因はcrypt()の失敗時の扱いにあるとされる。
記事は、PAMを使わないmusl系Linux上のOpenSSHで、ハッシュ欄が「*」のアカウントが長いパスワードを受け入れる可能性があると指摘している。対象となるのは、rootや鍵のみでデプロイするユーザー、LDAPユーザー、AlpineのAWSおよびAzureイメージのデフォルトユーザーなど、本来パスワードを受け付けるべきではないアカウントである。
不具合の概要
記事は、長さが256文字を超えるパスワードでmuslのSHA-512 crypt処理が失敗し、「」が返されると説明している。その結果、257文字から1024文字のパスワードでも「」のアカウントに認証される可能性があるという。
著者は約17,600件の不審なログインを各種sshdビルドに対して試したとし、PAMを使わないmusl版以外では全ビルドの結果が一致したと述べている。
原因の経緯
記事によると、1980年にBill Joyが3BSDの/etc/passwdでdaemonアカウントに「*」を設定した。3BSDのpasswdの実名欄には「the devil himself」と記されていたという。
musl では2012年8月のコミットb3c4cc12で、crypt()の失敗時の戻り値をNULLから「*」に変更した。同年8月29日のコミット88bf5a8aではSHA-512 cryptが256バイトに制限された。コミットメッセージには「should not happen」と書かれているとされる。
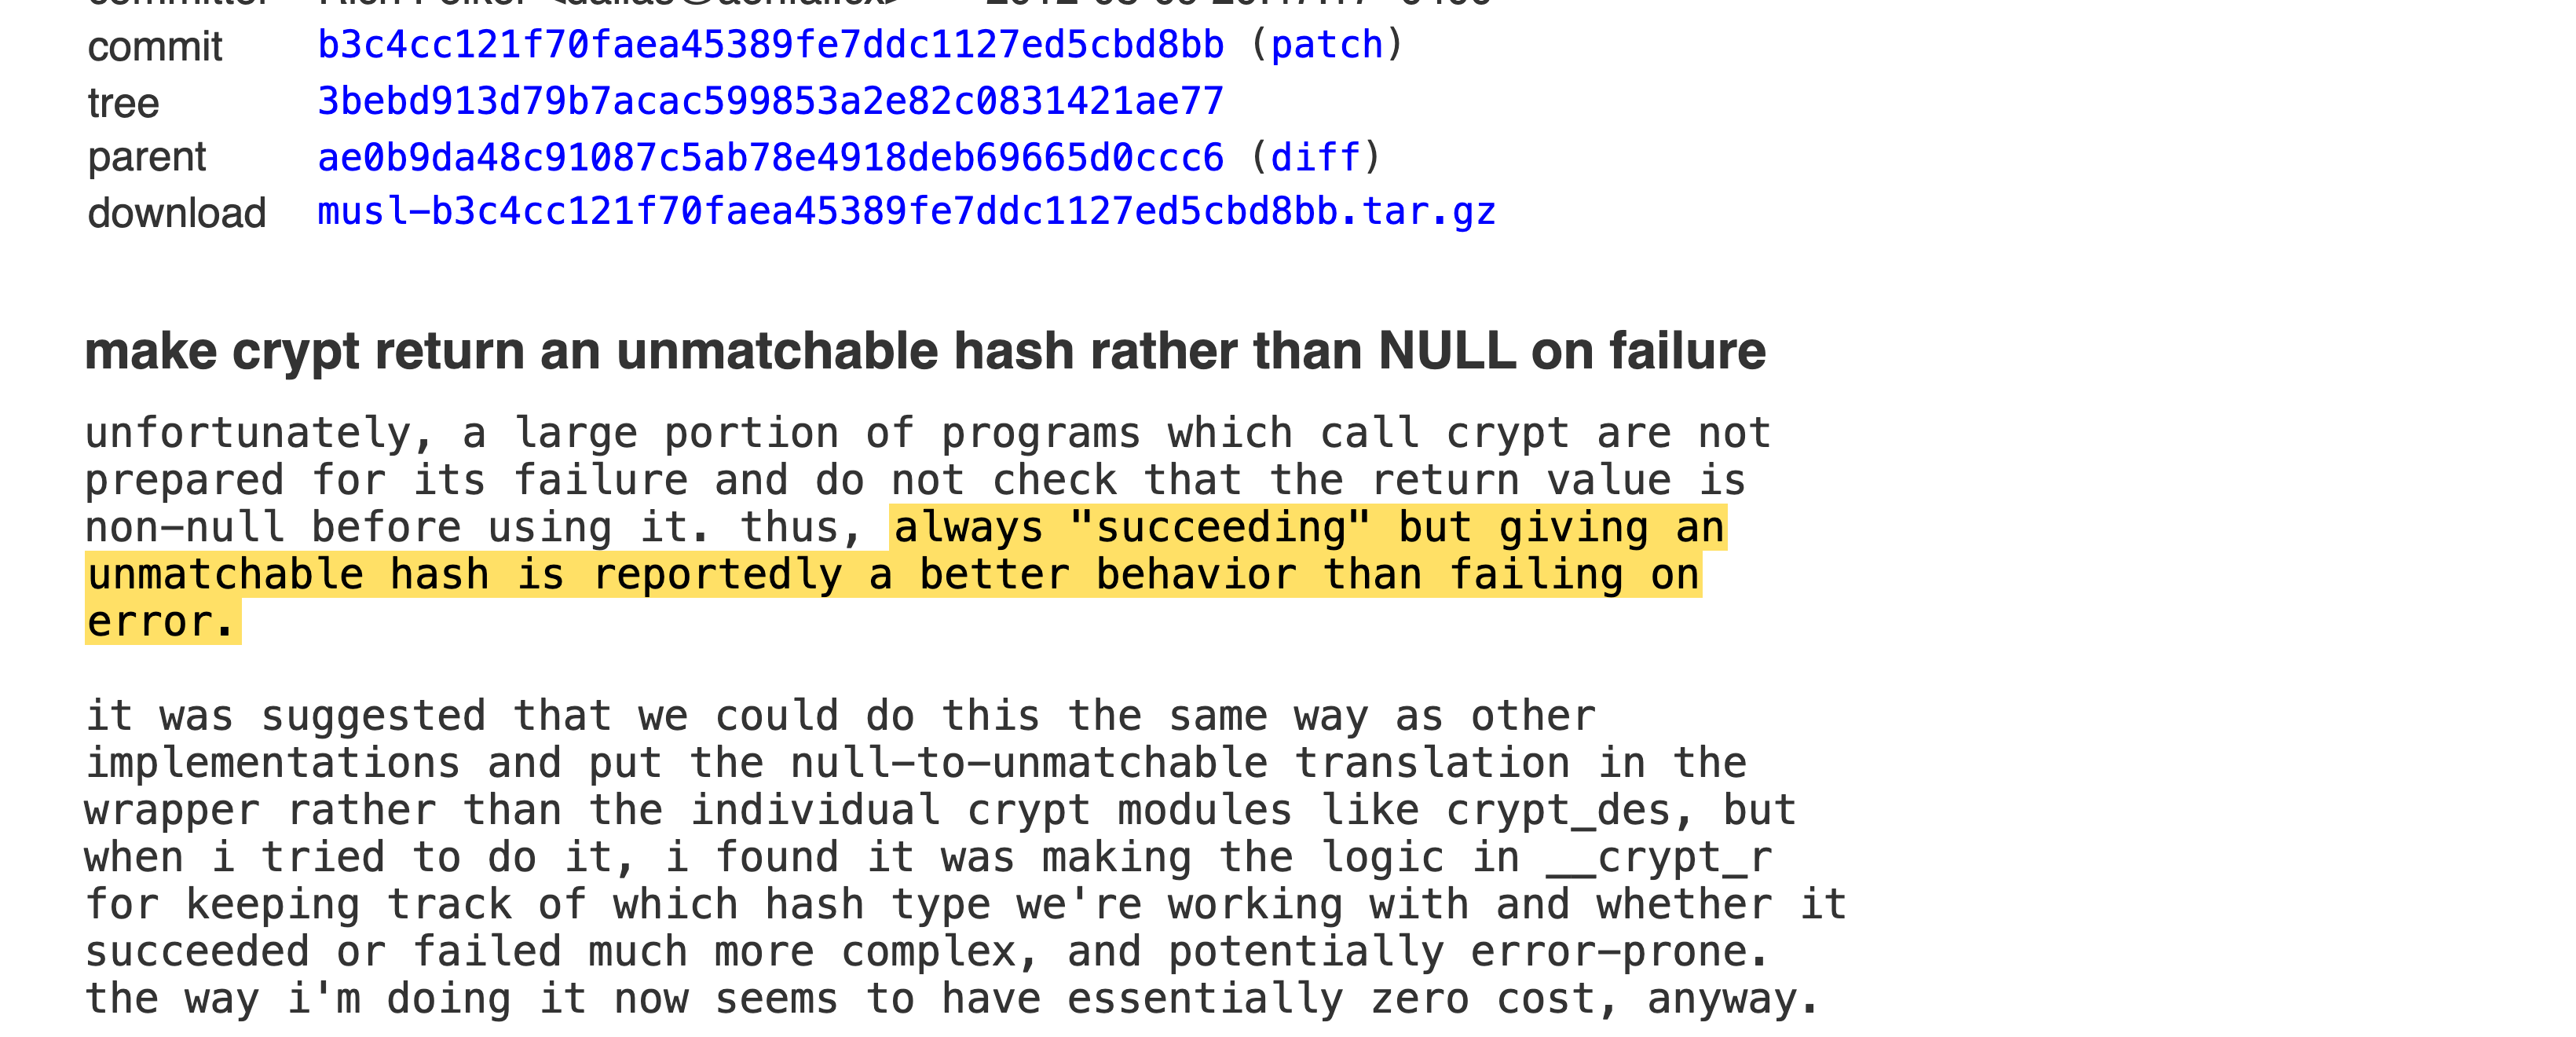
関連する対策として、2016年のCVE-2016-6210はユーザーの存在が時間差から推測できる問題を扱っている。Alpine 3.16では2022年にrootのパスワードが「」に切り替えられた。Debianのバグ#714219は、libxcryptに移行した後に「0」を用いる形でクローズされたとされる。
対策
記事は、openssh 10.6p2への更新を推奨している。更新できない場合は、PasswordAuthentication noを設定してパスワードログインを無効にするよう勧めている。
筆者の見立て
- pick_salt()の修正を見つけた4日前の修正から4行下に問題の箇所があると解釈している
- 誰も気づいていなかったと解釈している
- AlpineのAWSおよびAzureの公式デフォルトユーザーはパスワードなしでdoasが使えるため、実質的にrootになると示唆している
- muslの256バイトの上限は、巨大なパスワードのハッシュ処理の遅さに対する妥当なトレードオフだと論じている
この記事は元記事の事実のみに基づいて自動生成されました。
出典
- 媒体名: sshhole.com
- 元タイトル: *sshole · sshhole.com
- URL: https://sshhole.com