Rust標準ライブラリのメモリ安全性バグをMicrosoft FORGE Labが報告
Microsoft FORGE Labは、Rust標準ライブラリ(std と core)に複数のメモリ安全性の問題を見つけたことを明らかにした。安全なRustのみで書かれたコードが未定義動作を引き起こす事例も含まれる。
Rustベースのソフトウェアやオペレーティングシステムと日々やり取りする人は数十億人にのぼると推定されている。今回の発見の一部は、FORGEの研究版であるHyenasによって見つかった。Hyenasは、FORGEの研究版であるコードネームMDASHの一種で、AIを用いた脆弱性スキャンシステムと説明されている。
三つの信頼の誤りパターン
発見内容は、unsafeコードにおける三つの繰り返し現れる「信頼の誤り」のパターンに整理される。
- パニックを起こさないことをコードに信頼してしまう問題
- ユーザーが提供する実装が正しいことを信頼してしまう問題
- 基盤となるシステムを信頼してしまう問題
標準ライブラリの具体的事例
MapWindows::cloneでは、パニック安全性の問題が見つかった。Buffer::cloneが、スロットへの書き込みの前にユーザー側のT::cloneを呼び出す構造になっていた。
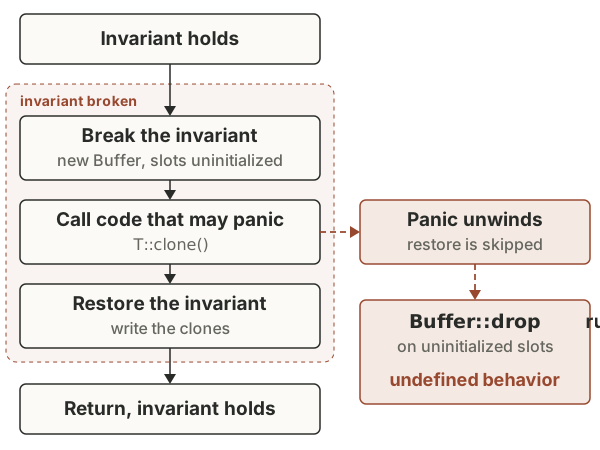
この問題の概念実証は安全なコードのみで構成され、デストラクタが未初期化メモリにアクセスした時点でクラッシュする。修正では、新しいバッファを完全に書き込まれるまでManuallyDropに保持する方式が採られた。該当コードはRust 1.97.0のmap_windows.rsでBufferとBuffer::cloneを定義している。
C++のstd::sortでは、<=を用いた比較関数の例で、libstdc++を使用した場合にAddressSanitizerがheap-buffer-overflowを検出する。同じ不適切な比較関数をRustのsort_byに渡した場合は、論理エラーにとどまり、未定義動作は引き起こさない。
str::replaceでは、カスタムのPatternを用いると、UTF-8でないStringが生成されうる。修正ではStringPatternが&[u8]の代わりに&strを保持するように変更された。Rust 1.96.0のstr::replaceの高速パスが引用されている。
提案は『多くの割り当て関連メソッドからのアンワインドが、広範な健全性の欠如の原因であることが判明した』と述べた。Allocator APIの安定化では、実装者がトレイトのメソッドやdropからアンワインドしないことが求められる。この安定化はRust 1.100に含まれ、November 12に提供される予定である。
修正状況と未解決の課題
joinでは、2020年にBorrow::borrowが毎回同じ文字列を返すことを信頼していた問題が報告され、修正された(CVE-2020-36323)。その後、2026年4月に残り長さの計算がアンダーフローしてヒープオーバーフローに至るため、再び修正が必要になった。また、安全なPatternが別の文字列用に構築された有効なsearcherを返すことで、strip_prefix_of(#158265)で範囲外読み取りが発生しうる。
CommandExt::execは、環境変数のロックのread側のみを保持した状態で、プロセス全体のenvironに書き込む(#156951)。このロックは2021年に読み書きロックに変更され、execは読み取り側を保持し続けた。Rust 1.99.0ではCommand::execがこのロックを取得する。2018年の修正では、CommandExt::execで排他ロックが保持されていた。2024年のエディション変更ではenv::set_varがunsafeとしてマークされた。両方の環境変数の問題の概念実証は安全なRustのみを使用している。
子スレッドからprocess::exitを呼び出すと、メインスレッドがまだ実行中であるにもかかわらず、メインスレッドの代替シグナルスタックが破棄される(#161018)。この問題は2015年にさかのぼり、約11年にわたり標準ライブラリに存在していた。修正案では、メインスレッドの代替スタックのクリーンアップを行わない。
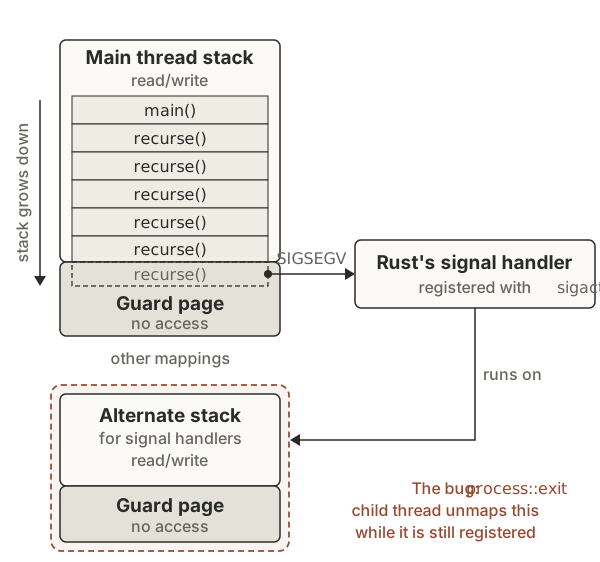
#161018について、チームのテストでは検討した条件下で信頼できる悪用経路は見つからなかった。一方、理論上は書き込み可能なマッピングが古い代替スタックのアドレスに配置された場合、コード実行につながる可能性がある。Rust 1.98.0のstack_overflow.rsのクリーンアップも引用されている。
process::exitをPOSIXの_exitに切り替える修正案も示されている(#164243ではスレッドローカルデストラクタを通じた二重解放が関係する)。execveを直接呼び出すことでenvironに触れない修正が審査中とされる。split_once(#165076)やstr::splitにおけるPattern API関連の問題は、未解決とされている。
筆者の見立て
- Rustの安全性保証こそが、今回の発見を興味深いものにしていると論じている。
- unsafeなRustで難しいのは、何を信頼できるかを把握することだと論じている。
- 一般的な教訓として、管理していないコードへのすべての呼び出しを早期終了の可能性として扱うべきだと解釈している。
- システム境界のバグが長く残存する理由も、この点にあるかもしれないと示唆している。
- Rustのメモリ安全性バグは、他言語のバグと一対一で比較しにくいことを示唆している。
- Rustの安全基準は厳格で満たしにくいが、有用だと論じている。
- Rustの安全性モデルは、システムプログラミングにおける制御・安全性・性能のバランスを適切に取っていると論じている。
- システム境界は、Rustに限らずエージェント型のセキュリティ研究において最も有望な領域の一つだと論じている。
- 標準ライブラリの健全性バグが、それを利用するプログラムの脆弱性を自動的に意味するわけではないことを示唆している。
この記事は元記事の事実のみに基づいて自動生成されました。
出典
- 媒体名: FORGE Lab
- 原題: Memory Safety Bugs in Rust Standard Library
- URL: https://forge-blog.github.io/posts/rust-std-memory-safety/
- (The Rustonomicon、Rudra、AddressSanitizer、CVE-2020-36323、CVE-2015-20001) の報道による