Coway空気清浄機をリバースエンジニアリングし、クラウド依存から脱却する
著者は、Wi-Fi対応のCoway Airmega IconSをCoway IoCareクラウドに依存しない状態にするため、リバースエンジニアリングを行った。Home Assistantのカスタム連携を構築し、Apple Homeへの接続も実現した。
Scott's Blogの記事(2026年11月11日公開)は、著者が所有する販売終了済みのCoway Airmega IconSの改造過程を紹介している。記事は2017年の西海岸での山火事を冒頭の場面として描いている。
背景と経緯
著者は、現在は販売終了となったWi-Fi対応のCoway Airmega IconSを購入した。著者の自宅は断熱材がなく、気密性も十分ではないとされる。
Coway のアプリは読み込みに非常に時間がかかり、起動のたびにほぼ毎回パスワードの変更を求めてくる。著者はこの連携が「once or twice per year」の頻度で壊れると見積もっている。
コミュニティのメンバーがCowayアプリをリバースエンジニアリングし、Coway クラウドをポーリングしてコマンドを送るHome Assistant連携を作成した。Cowayは一時この連携を禁止したが、コミュニティでの議論の後に許可したという。
Cowayはアプリを書き直し、IoCareからIoCare+へとリブランドした。著者は古いバージョンの連携を使用したことを理由にアカウントを停止され、数週間にわたって遠隔操作ができなくなった。
2026年10月には、信頼された認証局であるeMudhraが一部の秘密鍵で非常に弱いパラメータを使用していたセキュリティインシデントが発覚している。記事はこの件に関するツイート(2026年10月20日付)を埋め込んでいる。
通信の解析と再現
著者は当初、Raspberry Piのアクセスポイントとmitmproxyを使った中間者攻撃の構成を試みた。ただし、Raspberry PiのPCBトレースアンテナでは、ルーターのある部屋からファンに届くだけの電波強度が得られなかった。
その後、ファンがルート証明書「AmazonRootCA1.pem」を平文HTTPでダウンロードしていることが判明し、通信を傍受できることを確認した。ファンは8883番ポートでMQTT over TLSによる接続を行っていた。
Ian Carroll は「意に反するデバイスをMiTMで攻略して楽しもう!」と述べた。
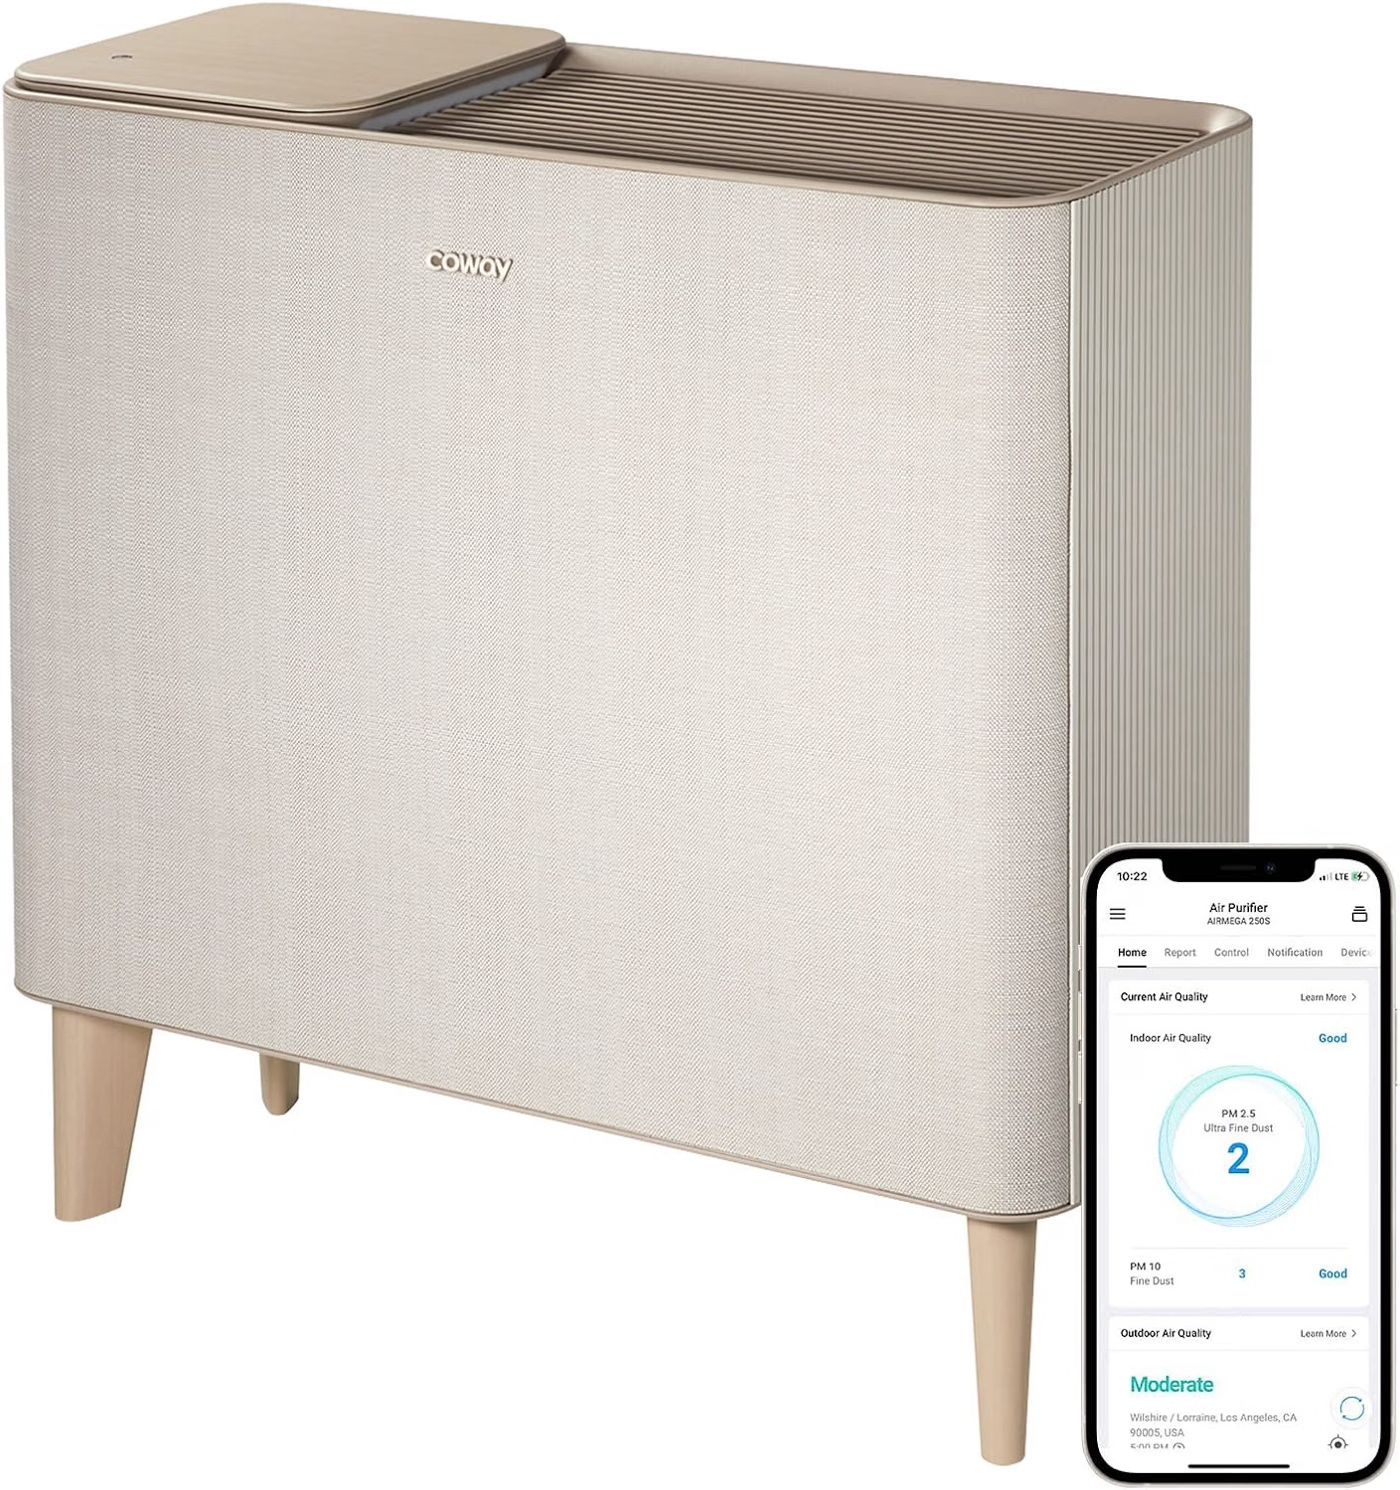
著者は、AndroidのBluetoothデバッグログとデコンパイルしたアプリコードを使用し、AIの支援を受けながらBluetoothプロビジョニングプロトコルを再構築した。mitmproxyのプラグインのフィルタには、デバイスのIPアドレス「10.42.0.93」が使われた。
ファンはcoway.comに接続し、サーバーのSSL証明書の有効性を確認しているとみられる。ルート証明書をダウンロードする挙動は、デバイスの信頼モデルを示している可能性がある。
Home Assistant連携の実装
著者はプロビジョニングフローにおいて、identityをcharacteristic FFA0から読み取り、暗号化された設定をcharacteristic FFA2に書き込むことを確認した。書き込みには「P001」と「P002」のプレフィックスが付くとされる。
著者がFFA2に