
uBlock Originに、Webサイト経由で任意の信頼フィルターを追加される脆弱性
uBlock OriginのMV2版Firefoxに、悪意あるWebサイトが拡張機能に任意の信頼フィルターを追加させ、任意のサイト上で任意のJavaScriptを実行できるワンクリックのユニバーサルXSSの問題が見つかった。この問題は現在修正済みである。
筆者は2026年11月上旬にこの問題を発見したと報告している。同様の問題はMV3版であるuBO Liteにも影響していたが、こちらはより問題の少ないものだとされる。筆者はGPT-5.6 Solに問題の調査を依頼し、同モデルが問題を見つけたうえで、筆者自身が検証したという。
脆弱性の概要
悪意あるWebサイトは、拡張機能を騙して任意の信頼フィルターを追加させることができた。信頼フィルターはページにJavaScriptを注入できるため、攻撃者は別のWebサイトに対する信頼フィルターを作成し、任意のサイトの文脈で任意のJavaScriptを実行できたと筆者は説明している。
この問題は現在修正済みである。
攻撃の仕組み
Firefoxでは、拡張機能の内部UUIDがインストールごとにランダムに割り当てられる。エレメントピッカーは、web_accessible_resources/epicker-ui.html を指す moz-extension URLのiframeを挿入して実装されている。
uBOのデフォルト設定には、uAssetsに由来する次のフィルタルールが含まれている。
lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js)
攻撃者のWebサイトは、XHRをフックして moz-extension URLから内部UUIDを抽出できた。筆者は例として 76b2331a-894c-4d25-8b89-fcce37e79cc4 というUUIDを挙げている。
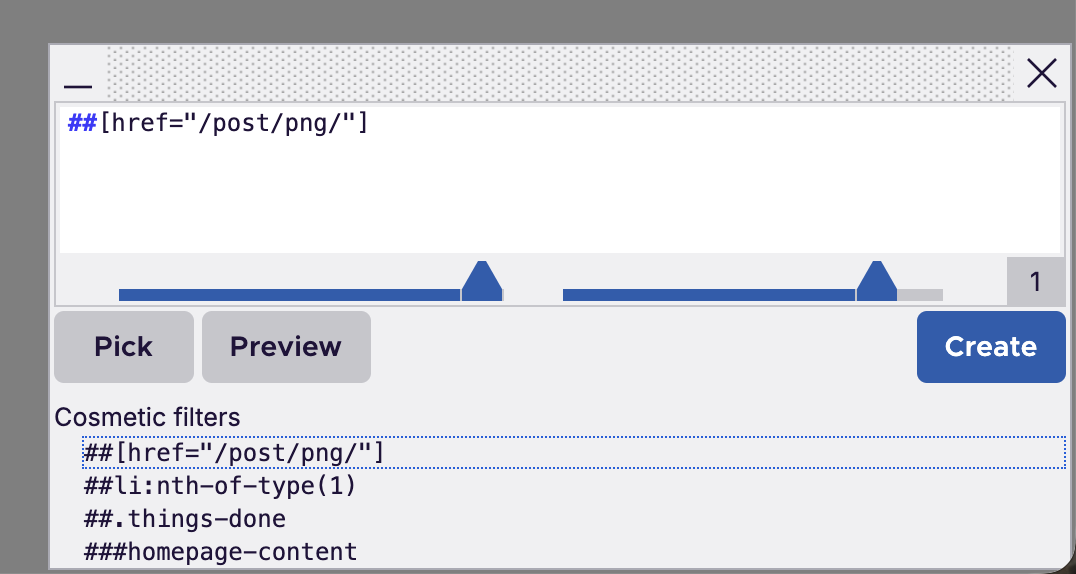
攻撃者は、エレメントピッカーを埋め込んだ不可視のiframeを用意し、postMessageでピッカーを操作する。その後、opt フィールドの改行を利用して信頼フィルターを注入したとされる。エレメントピッカーで追加されたフィルターは、少なくとも再コンパイルまでは常に信頼されて扱われる。
筆者は、悪意あるサイトがピッカーの上に別の要素を重ねたり、ピッカーを不可視にしたりできる可能性があるとしている。ただし、このクリックを伴う手順は筆者自身は実装していないと説明している。
修正と指摘事項
修正の一つとして、正規のエレメントピッカーがコンテンツスクリプトから秘密のパスワードを受け取り、最初のpostMessageでそれを送信する方式が取り入れられた。
筆者は、エレメントピッカーは攻撃者からのメッセージを受け付けるべきではないと指摘している。
筆者の見立て
no-fetch-ifフィルタルールは、広告サーバーからのJavaScript取得を、APIは正しいが何もしないダミースクリプトに置き換えることを意図したものだと解釈している- 攻撃者は被害者のWebページを直ちに開くことができるため、再コンパイル時に信頼が解除される仕組みはあまり効果がないと論じている
この記事は元記事の事実のみに基づいて自動生成されました。
出典
- 媒体名: loops
- 原題: Universal XSS in uBlock Origin from website-driven element picker
- URL: https://iter.ca/post/ubo-uxss/
- GitHub advisory の報道による