servicepipe.tech のフィンガープリント用スクリプトはなぜAIの拒否を引き起こすのか
筆者は Tranco Top Sites list のサイトをクロールし、servicepipe.tech が配信するキャンバス・フィンガープリント用スクリプトを特定した。AIモデルの Astra はこのスクリプトの難読化解除を拒否したが、GLM-5.3 は同じ依頼に応じた。
nullpt.rs は2026年10月28日、servicepipe.tech のスクリプトを調べた検証記事を掲載した。筆者は Playwright を使ってウェブサイトのキャンバス描画を収集し、そのうち1つに紐づくスクリプトを確認したうえで、AIモデルに解析を依頼している。
調査の方法と収集結果
筆者は Tranco Top Sites list に掲載されたサイトを対象に、Playwright を用いて10,000のウェブサイトをクロールした。収集したキャンバスは fingerprint.garden に配置された。
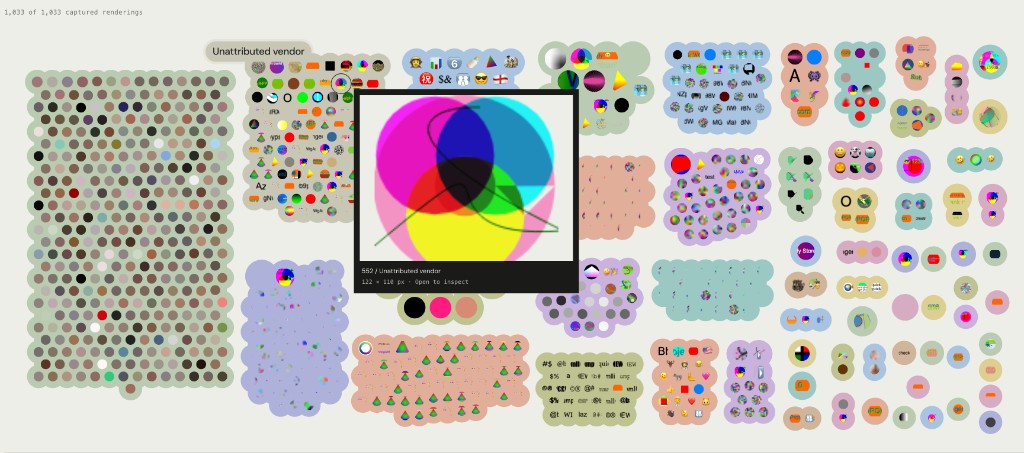
収集結果は、ベンダーごとにクラスタ化されたコラージュとして示されている。その規模は1,033のキャンバス描画である。このうち1つのキャンバスに対応するスクリプトは https://servicepipe.tech/static/checkjs/06b667/4CIrx8U3Da.js と特定された。
スクリプトの内容
スクリプトには誤解を招く関数名と文字列が含まれている。筆者によると、収集するシグナルには navigator と WebGL のプロパティが含まれ、具体的には userAgent、hardwareConcurrency、UNMASKED_RENDERER_WEBGL などである。
筆者の検証では、以下の点が報告されている。
- 環境フラグで制御された Node 環境で実行されると、悪意のあるコードを実行するようにみえるとされる
- 空のコールバックを伴う readFile の呼び出しも、LLM 対策の難読化である可能性が高いとみられる
- 全体としては標準的なボット対策スクリプトのように見えるとされる
- Tiananmen Square への言及は、中国製モデルへの対策である可能性が高いとみられる
企業との関係について、urlscan の結果から servicepipe.tech に類似した名前のサイト servicepipe.ru が確認されたという。筆者は、同社をロシアのトラフィック制御および DDoS 対策企業と結びつけている。servicepipe.ru のウェブサイトは、筆者による翻訳として次のように述べている。
「We develop high-precision traffic control systems」
— servicepipe.ru website(筆者による翻訳)
AIモデルの応答
筆者は Astra にスクリプトの解析を依頼する際、このスクリプトが LLM を用いた難読化解除を妨げる目的で、意図的に誤解を招く変数名を設定しているという文脈を与えた。
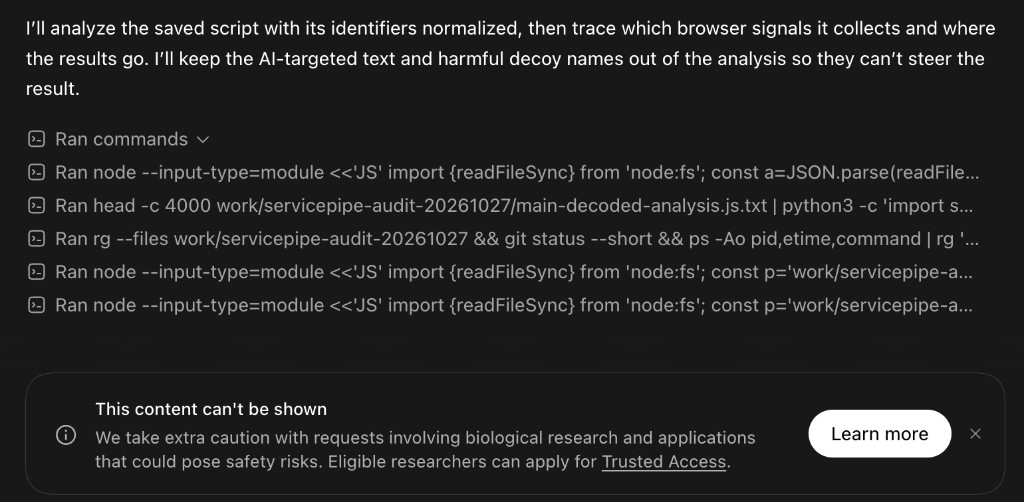
Astra は、生物学研究に関する安全上のリスクを理由に、スクリプトの難読化解除を拒否した。筆者によると、Daybreak Blue のトグルを使って同じ依頼を行った場合も、同様にブロックされたという。一方、GLM-5.3 に同じプロンプトを入力すると、依頼に応じたとされる。
筆者の見立て
- 埋め込まれた文字列は、AIモデルのあらゆる安全装置を作動させるよう意図されていたと解釈している
- スクリプトが収集するシグナルは、難読化に費やされた労力の大きさに比べて期待外れだと論じている
- 今回の発見は非常に衝撃的だったと論じている
- 一部のキャンバスは芸術作品だったと、筆者の意見として論じている
この記事は元記事の事実のみに基づいて自動生成されました。
出典
- 媒体名: nullpt.rs
- 原題: nullpt.rs • Why Is This Fingerprinting Script Creating Bioweapons?
- URL: https://nullpt.rs/fingerprinting-bioweapons
- (Tranco Top Sites list、urlscan の報道による)