macOS Secure EnclaveでSSHキーを保護するネイティブ手法の検証記録
TL;DR: 筆者は、macOSのSecure Enclaveに保存されたSSHキーをsc_authとssh-keygenで設定する手順を検証した。設定の過程では、Touch IDの登録エラーや非推奨のフラグなどの問題が発生したと記している。
筆者のSerge Gatezhは2026年2月12日付の記事で、macOSのSecure Enclaveを使ってSSHキーを保護する方法を解説した。記事では、ネイティブツールによる設定手順、発生したエラー、そして筆者がこの方法を採用しなかった理由が記されている。
設定の手順
筆者はsc_auth create-ctk-identityを使い、ラベルssh-MacBook、鍵種別p-256-ne、生体認証要件-t bioを指定してSecure Enclave鍵を作成した。鍵はNIST曲線のP-256を用いる。指紋をシステム設定で再登録した後、sc_authコマンドが動作したという。
次に、ssh-keygen -w /usr/lib/ssh-keychain.dylib -K -N ""を実行し、id_ecdsa_sk_rkとid_ecdsa_sk_rk.pubを書き出した。さらに、シェル設定にSSH_SK_PROVIDER=/usr/lib/ssh-keychain.dylibを設定した。
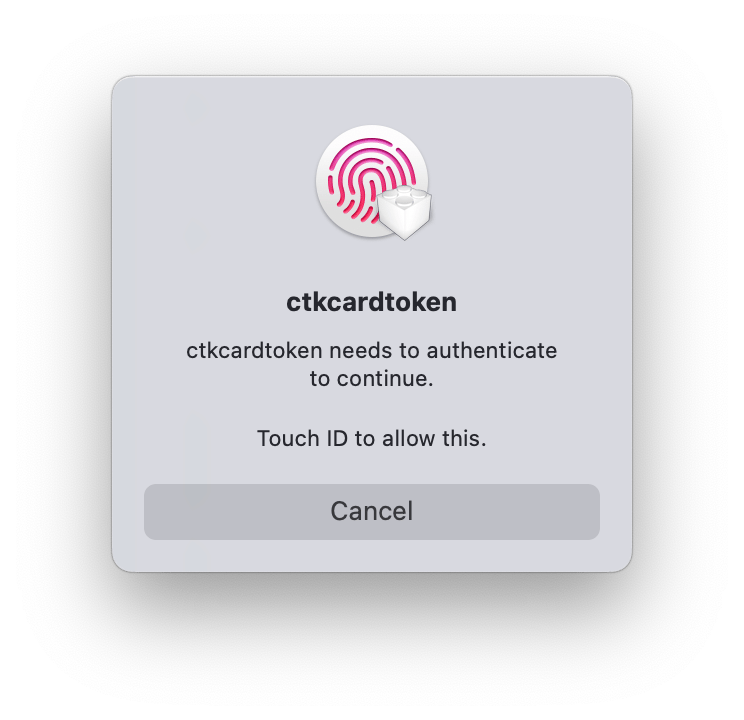
Touch IDのダイアログには「ctccardtoken needs to authenticate to continue」と表示される。
発生したエラーと問題
設定中には、次のような問題が報告されている。
- Touch IDの登録をリセットした後、
sc_auth create-ctk-identityの実行時にエラー-25293が表示された。エラーメッセージには「Failed to get bio catacomb UUID for user 502」とあった。 ssh-addの-Kおよび-Aフラグは非推奨であり、警告が表示された。- SSHはid_ecdsa_sk_rkを自動で検出せず、IdentityFileの明示的な設定が必要だった。
採用見送りの経緯
筆者は、このネイティブ手法を採用しないことを決めた。Serge Gatezhは「it ended up plain ugly and I can’t live with that」と述べた。また、「My sense of beauty is not compatible with this ugliness」とも述べている。
一方で、筆者はこの手法が機能すると認めている。Secure Enclave鍵は特定のMacに紐づき、エクスポートやバックアップができない。
筆者は、Bitwardenが無料プランを含めてSSHキー対応を最近追加したと述べつつ、これはソフトウェア方式であると指摘している。鍵は保存時に暗号化されるが、使用時にはメモリ上で復号されるとされる。
筆者の見立て
- ネイティブ手法は見た目が粗雑で受け入れがたいが、機能的には問題ないと論じている。
-t bioをすべての鍵に付けることで、鍵がいつ使われるかを常に把握でき、1日に数回のタップは小さな代償だと論じている。- Appleが磨かれていないUIを出したことに疑問を示し、筆者の美的感覚とは相容れないと論じている。
- Secure Enclave方式はSSHキーを安全に保存する適切な方法で、ハードドライブに保存するより優れていると論じている。
-t bioを付けない場合、マルウェアが鍵を黙って使用しうると解釈している。- SSHキーをこの方法で保存する場合は、すべての鍵に
-t bioを付けることを推奨していると論じている。
この記事は元記事の事実のみに基づいて自動生成されました。
出典
- 媒体: Serge Gatezh
- 原題: Protecting SSH Keys with macOS Secure Enclave (Native Approach)
- URL: https://gatezh.com/posts/macos-secure-enclave-ssh-keys/
- (Secretive、1Password、Bitwarden、YubiKey の報道による)