OpenAI従業員アカウント侵害、Discourse脆弱性と SSO設定の組み合わせで実現
2026年7月25日、研究者らが2つの重大な脆弱性を組み合わせてOpenAIの複数従業員のChatGPTアカウントを侵害し、内部リポジトリへのアクセスを獲得した。libheifのヒープバッファオーバーフロー脆弱性とOpenAIのSSO設定不備を連鎖させたもので、発見から内部リポジトリアクセスまで72時間以内に達成された。
初発からインパクト確認までのプロセス
OpenAIのコミュニティフォーラム(community.openai.com)はDiscourseで運営されており、Sign in with OpenAI(auth.openai.com経由)に対応していた。7月23日、研究者らはDiscourseの画像アップロードパイプラインを調査した際、HEIC およびHEIF形式のファイルが通常と異なる処理経路をたどることを発見した。
Discourseは通常FastImageで画像チェックを行うが、FastImageはHEIF形式に対応していなかったため、これらのファイルはImageMagickの magick コマンドに変換処理を委譲していた。該当環境ではDebian 12上のlibheif 1.19.7およびDebian 13上のlibheif 1.19.8が使用されており、いずれも脆弱性を含んでいた。
7月24日、研究者らはOpus 4.8を用いてImageMagick/libheif経由のリモートコード実行(RCE)エクスプロイトを開発した。同日夜Opus 5がリリースされた後、Opus 5は ARM64アーキテクチャ向けローカルマックエクスプロイトを3時間以内に生成した。7月25日午前6時に、画像アップロード経由のローカルRCEが確認され、同日午前10時にはDiscourse Cloudでのエクスプロイト実現に成功し、/etc/hosts読み取りでアクセスを実証した。
SSO経由のアカウント侵害とアクセス範囲
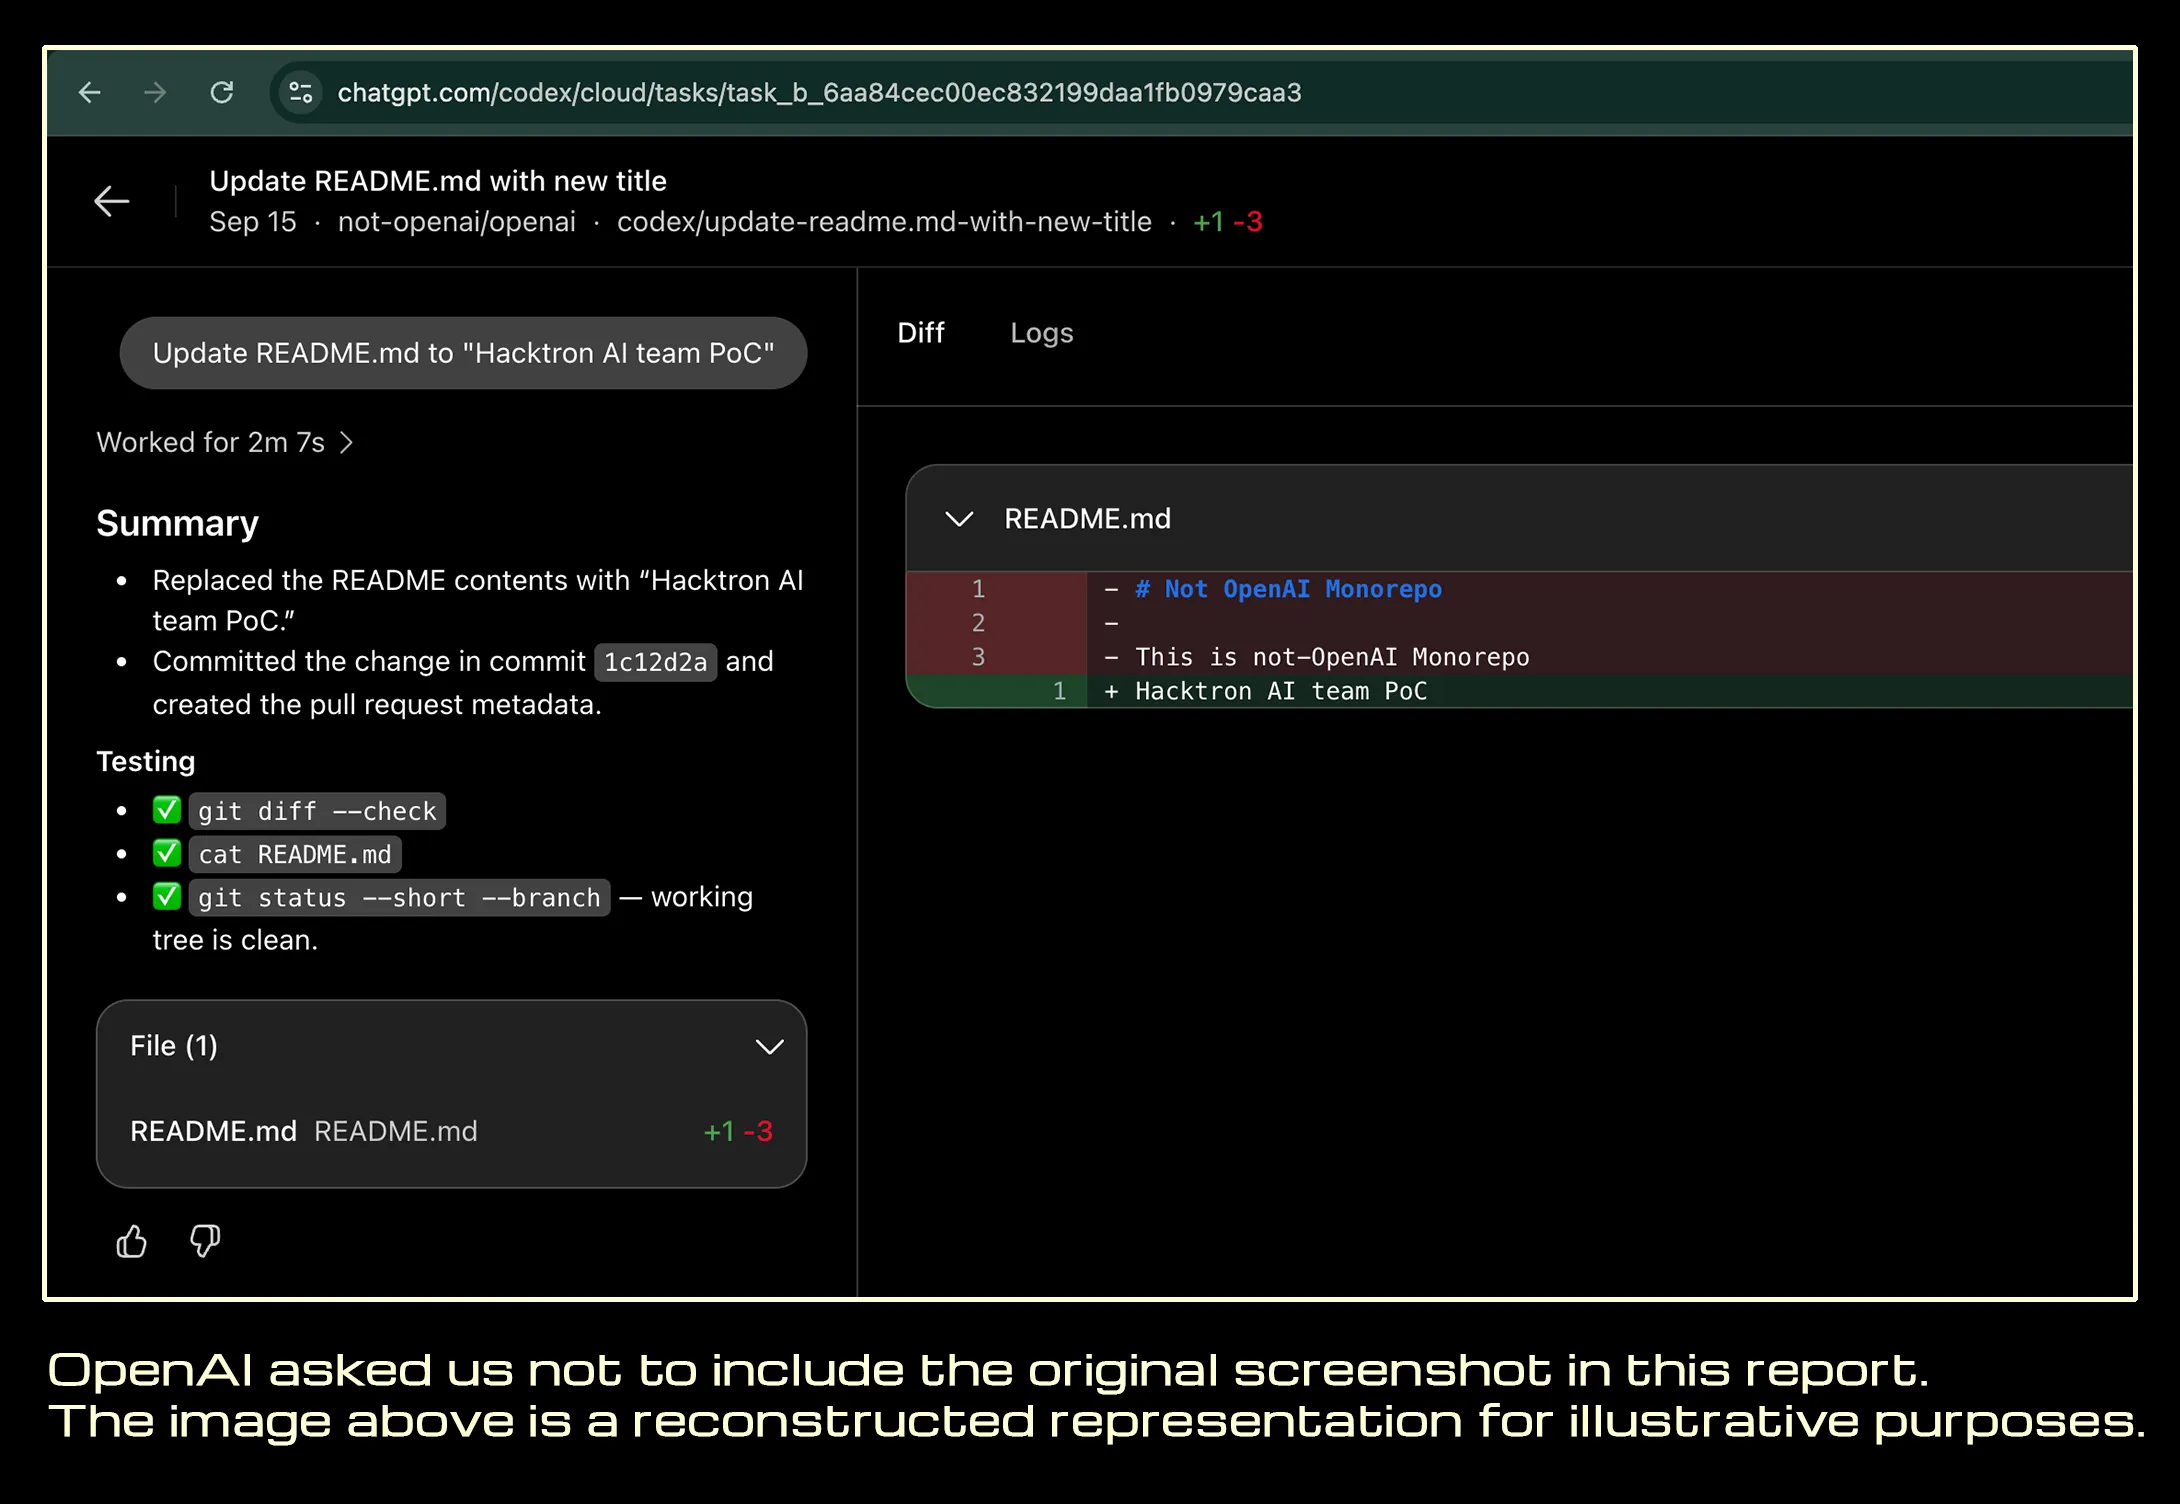
RCEを通じてDiscourseサーバーを制御下に置いた後、研究者らはOpenAIのSSO設定の不備を利用して従業員のChatGPTおよびCodexアカウントを侵害した。侵害されたアカウントを通じて、GitHub、Slack、メールなど多数の接続サービスへのアクセスが理論上可能な状況が生じた。研究者らはCodexを用いてOpenAIの内部monorepo(openai/openai)に対してPR #1186742をオープンすることでアクセスを実証したが、機密情報には意図的にアクセスしなかった。
対応と業界への波及
研究者らは脆弱性を確認した直後にOpenAIおよびDiscourseに報告した。Discourseは土曜日に報告を受け、日曜日に返答し、月曜日までに修正をリリースした。OpenAIは$6,500の報奨金を支払った。
研究チームはHacktronのHarsh Jaiswal、Mohan Pedhapati、Rahul Mainiにより構成されている。HEIF Heist研究プロジェクトではSlack、Meta、GitHub Enterprise、Ruby on Rails、Node.jsフレームワークを含む複数企業を対象に同種の脆弱性を追跡し、2ヶ月間の調査で総額3,000 USDの トークン費用をかけて実施された。Shopifyのみがこの活動を検出したと報告されている。
2026年9月14日時点で、libheifの最新セキュリティリリースはv1.23.4であり、Debian 13は2026年8月8日にセキュリティアップデートを公開した。
筆者の見立て
- 従来は十分なリソースと数ヶ月の時間を要した業務が、AIにより複雑性を通じた保護が除去されることで数日に圧縮できるようになった、と示唆している
- セキュリティの前提条件は現在の攻撃者能力に追いつく必要があり、現実的な脅威モデルは今日のエクスプロイテーション経済を考慮すべき、と解釈している
- 既知のメモリ破損脆弱性は過去には運用化に高い費用がかかっていた、と論じている
この記事は元記事の事実のみに基づいて自動生成されました。
出典
Hacktron AI「Hacking OpenAI」https://www.hacktron.ai/blog/hacking-openai(BugCrowd submission の報道による)